-
Thursday 08 October 2026 - 11:35
Ces derniers temps, il y a beaucoup de hype sur la distribution Linux Omarchy.
C'est sûr qu'elle présente de nombreux avantages comme une installation en moins de 2 minutes sur la plupart des machines, un bureau en mosaïque pilotable au clavier et des thèmes qui changent réellement l'habillage de tout le système mais elle est aussi vivement critiquée par les puristes du libre parce que, pour certains, elle ne serait qu'une Arch Linux avec les dotfiles de son créateur DHH (David Heinemeier Hansson). Pour Matthew Garrett , fervent défenseur du libre, elle est même, je cite "fondamentalement incompatible avec les objectifs du logiciel libre".
Bon, moi vous me connaissez, ces guerres de clochers techniques, ça ne me passionne pas... Et pourtant, aujourd'hui, Omarchy vient clairement de changer de visage. En effet, suite à mon article d'hier sur un projet en lien justement avec Omarchy, un lecteur de Korben.info m'a averti que DHH, le créateur d'Omarchy, diffusait actuellement de "drôles" d'idées sur son blog , où il publie depuis plus d'un an, des billets notamment sur l'immigration en Europe.
Je vous cite quelques extraits que j'ai traduits en dessous :
"Unwilling to resign the rest of the country to the kind of demographic replacement that befell London over the last two decades."
"Refusant de se résigner à voir le reste du pays subir le genre de remplacement démographique qui a frappé Londres ces vingt dernières années."
"As I remember London", septembre 2025
"Like an immigration policy designed to rival America's cherry-picking of the world's best, rather than mass immigration from low-average-IQ regions of net-negative contributors to the economy (and society)."
"Par exemple une politique d'immigration conçue pour rivaliser avec la manière dont l'Amérique va chercher les meilleurs du monde, plutôt qu'une immigration de masse venue de régions au QI moyen bas, faite de contributeurs nets négatifs pour l'économie (et la société)."
"Europe is weak and delusional (but not doomed)", 9 décembre 2025
"You can't save the continent's declining birth rate, growing retiree burden, or even economy as a whole by importing millions of people from a culturally incompatible third world."
"On ne sauvera ni la natalité en baisse du continent, ni le poids croissant des retraités, ni même son économie, en important des millions de personnes d'un tiers-monde culturellement incompatible."
"Three sacred cows that must die so Europe can live", 16 juillet 2026
"Because the sacred cow here is not just that mass migration must stop going forward. It's also that millions who are already in Europe must go."
"Parce que la vache sacrée ici n'est pas seulement qu'il faut arrêter l'immigration de masse pour l'avenir. C'est aussi que des millions de personnes qui sont déjà en Europe doivent partir."
"Three sacred cows that must die so Europe can live", 16 juillet 2026
"When wolves get out of control, you shoot them. When gypsies take over public spaces, you deport them."
"Quand les loups deviennent incontrôlables, on les abat. Quand des gypsies s'emparent de l'espace public, on les expulse."
"Wolves, sheep, and gypsies", 21 juillet 2026 ("gypsies" est son mot, je ne l'ai pas traduit)
Alors oui, je sais, les idées de merde ont le vent en poupe en ce moment, et je vais encore tendre des strings avec cet article mais bon, comme toujours je m'en tape parce que c'est impossible pour moi d'ignorer ça.
Je sais que certains vont encore venir me dire que je n'ai pas à faire de "politique", mais sachez que de mon point de vue, ça n'en est pas. La xénophobie et les idées anti-démocratiques n'ont pas leur place sur l'échiquier politique. C'est un cancer qui n'a d'autre but que d'anéantir la démocratie, et je trouve aberrant que l'organisme vivant "démocratie" accueille cette maladie mortelle à bras ouverts. Mais bref...
Ce genre d'idées que diffuse DHH et d'autres, si on peut appeler ça des idées, en plus d'être faciles à penser, totalement pré-machées, ce sont des idées mortifères à la fois pour les humains et pour la démocratie. Ce sont des idées dont nos parents et grands-parents ont été victimes durant la seconde guerre mondiale et l'occupation, et dont beaucoup de monde sont encore victimes tous les jours ( dernier exemple en date qui m'a choqué ).
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plusBref, avec Omarchy, ce n'est pas possible pour moi de dissocier l'homme de l'artiste ou devrais-je dire, dissocier le développeur de ses idées racistes. La xénophobie est un "choix" quasi primitif en terme de logique, j'en conviens. Ça ne demande pas trop d'effort et ça permet de rendre responsable "les autres" de tous ses problèmes, ce qui évite aux gens d'endosser leurs responsabilités, de se prendre en main, ou d'être solidaires comme le feraient des adultes. C'est clairement un désir de confort qui s'adosse à la haine, mais ça n'a jamais été une solution.
Et Omarchy étant très fortement incarnée par DHH, qui adore mettre son nom partout sur le site web de cette distrib, c'est difficile d'ignorer la situation. Bien sûr, je sais qu'il y a, à ses côtés de nombreux contributeurs qui ne connaissent pas et ne partagent pas ses idées et c'est pareil avec les utilisateurs de cette distrib.
Mais maintenant qu'on est tous au courant, je pense qu'il est temps d'être cohérent avec nos valeurs qu'elles soient libristes, humanistes ou démocratiques pour ne pas faire par exemple comme 1Password et 37signals qui s'engagent à financer ce projet à hauteur de 100 000 dollars par an chacun, tout en affirmant, comme l'a fait le PDG de 1Password, que, hey, l'entreprise n'approuve pas les opinions de DHH, donc que c'est bon, y'a totem d'immunité.
Bah non, moi je trouve ça trop facile.
Donc voilà, vous faites ce que vous voulez mais maintenant que je sais quelles sont les idées de celui sur qui repose Omarchy, ne comptez plus sur moi pour utiliser et promouvoir cette distrib.
share read star Surfshark One bloque les sites pourris, mais vous choisissez lesquels vous laissez passerThursday 08 October 2026 - 09:53-- Article en partenariat avec Surfshark -- En tant que personne qui passez votre vie sur Internet, vous avez peut-être déjà décidé à un moment de bloquer une catégorie de sites pour protéger votre foyer ou votre tranquillité d'esprit (parfois on a des idées folles, je sais), et là paf ! Le filtre posé vous bouffe un site tout à fait légitime que vous n'aviez pas imaginé se faire pincer. Genre vous bloquez tout ce qui touche aux jeux d'argent et d'un coup votre site d'actualité foot préféré dégage parce qu'il a le malheur de parler de l'actu des paris sportifs une fois de temps en temps. La plupart du temps les seules options étaient soit arrêter de consulter le site, soit retirer le filtre entièrement ... et donc revenir à la situation initiale. Super.
Eh bien, Surfshark a décidé de régler ce problème dans sa suite d'outils et cela de la manière la plus simple possible : en proposant une option qui vous permet de créer une liste blanche dans son bloqueur de contenu web maison. Vous allez toujours décider de bloquer une catégorie qui vous pose problème, mais vous pourrez indiquer les exceptions que vous jugez acceptables. Fini le tout-ou-rien, fini le "bah je vais tout désactiver, ça me saoule".
Pour l'instant, le hic c'est que cette liste blanche n'est disponible que pour les utilisateurs Windows (ouiiiin). Pour les utilisateurs de Mac, de Linux ou de mobiles, il faudra attendre encore un peu que ce soit déployé sur d'autres OS, mais cela ne devrait pas tarder. Ouais, je sais, ça fait toujours un peu mal quand les meilleures plateformes du monde ne sont pas privilégiées. D'un autre côté il faut se dire que l'OS le plus moisi a aussi le droit d'avoir des primautés parfois. C'est la vie.

C'est quoi ce fameux web content blocker ?
Disponible depuis l'automne 2025 sur Android et iOS, puis courant 2026 sur desktop, le web content blocker est la fonction de filtrage par catégories de Surfshark. Cette option vous donne la possibilité de mettre un stop aux thématiques de sites que vous préféreriez ne plus jamais voir. On parle ici de catégories problématiques selon votre profil, votre situation et/ou qui utilise votre machine. Il s'agit des classiques : pornographie, jeux d'argent, armes, drogues, malwares et compagnie.
Ce qui est cool, c'est que ça tourne même si vous n'êtes pas en train d'utiliser le VPN. Donc vous pouvez l'utiliser sur les appareils de la maison en continu même quand personne n'est connecté à un tunnel. Il faut donc prendre en compte que c'est une solution de contrôle parental différente des outils classiques sur ce sujet. Surfshark ne surveille que dalle (pas de logs de navigation, pas de rapport hebdo sur "ce que le gamin a visité cette semaine") et ne pose pas de limites (temps d'écran, blocage d'apps ...). La fonctionnalité va aider les utilisateurs à protéger leurs proches du contenu malveillant, mais sans espionner pour autant les sites qu'ils visitent. Ce qui reste consistant avec leur politique de no-logs qui a été auditée plusieurs fois ces dernières années.
C'est plutôt pas mal parce que ça pourrait être une alternative à ceux qui pensent que la plupart des logiciels de contrôle parental ne sont rien d'autres que du mouchardage avec des logos mignons. Ici c'est juste du filtrage fin et basta. Une couche de protection supplémentaire qui s'ajoute sans transformer votre machine en agence de surveillance gouvernementale.
Et concrètement ça ressemble à quoi ?
C'est vraiment super simple et à la portée de tout le monde. Vous commencez par ouvrir votre application Surfshark sur Windows, vous allez dans Paramètres > Bloqueur de contenu web > Sites Autorisés, vous cliquez ensuite sur le bouton "Ajouter" et vous saisissez les URL à autoriser. Hormis vos exceptions, l'ensemble de la catégorie reste filtré. Bien entendu vous pouvez ensuite activer ou couper le blocage à votre convenance, ajouter et supprimer des urls, etc.
Même si ce n'est pas une fonctionnalité incroyable, c'est le genre de petit ajustement qui améliore notre qualité de vie l'air de rien. Et qui permet de se passer éventuellement d'une extension de navigateur supplémentaire. Le vrai problème du filtrage par catégories, qui reste un élément assez vague, ce sont souvent les résultats de type faux positifs. Une catégorie, c'est plutôt large ("Sport", "Robotique" ou "Tech" c'est vaste). Trop large. Ici au moins, on a la possibilité d'affiner au fil du temps.
Alors oui, vu la communauté qui me lit, j'entends d'ici les puristes à la capillarité abondante me dire qu'un filtre DNS maison avec Pi-hole fait la même chose et bien plus. Oui, vous avez raison. Vrais reconnaissent vrais, comme dirait votre rappeur préféré. Sauf que dans le monde du dehors et bien pas grand monde n'a envie d'administrer un Pi-hole un dimanche après-midi, hein. C'est drôle, le monde. Il y a les gens qui bidouillent, et les gens qui veulent juste cliquer sur "Ajouter" vite fait pour avoir le temps d'aller promener le chien. L'option est pour eux.

Et le reste de la panoplie Surfshark One ?
Même si je viens de vous faire un article sur le sujet, ce filtre à contenu, c'est juste la cerise sur le gâteau. Surfshark One , c'est versatile et ça gère un tas de problématiques liées à la cybersécurité :
- Son VPN permet un nombre de connexions simultanées illimitées (pas de limite !) donc il permet de protéger toutes ses machines. Avec un parc de 4 500+ serveurs répartit dans plus de 100 pays, un chiffrement militaire AES-256 et, depuis quelques mois, des serveurs 100% RAM-only où rien ne persiste après un simple reboot. Plus un tas de fonctionnalités comme le bouton kill switch (coupe votre connexion si le tunnel tombe), le MultiHop (permet de faire passer votre trafic par 2 pays), le mode camouflage, etc.
- L'antivirus effectue des scans rapides et complets et offre une protection en temps réel. Il dispose même de l'intégration d'un outil anti-ransomware. L'antivuris est tellement bon qu'il a reçu un score de 100% dans les tests phishing de PCMag. Et 100%, c'est pas rien quand même, par une équipe qui teste des VPN et des antivirus toute la journée. Surtout que cet été ils ont aussi décerné à Surfshark leur Editor's Choice award. Quand ils te collent une récompense, c'est que t'as fait un truc correct normalement. L'antivirus est dispo sur Windows, macOS et Android. L'iPhone est laissé de côté pour l'instant donc un peu de patience.
- La fonctionnalité Alert, de son côté, surveille vos emails, numéros de carte et pièces d'identité dans les fuites de données connues. Et vous contacte en temps réel dés que vos informations ont fuitées. Ce sera peut-être utile le jour où votre vieux compte MySpace ou Facebook abandonné depuis 15 ans refait surface sur un forum russe ou chinois.
- Je vous ai déjà parlé d' Alternative ID , qui vous permet de créer une fausse identité complète avec une son adresse mail personnalisée. Celle-ci fait office d'intermédiaire qui renverra toute communication vers votre vraie boîte. À utiliser par exemple pour vous inscrire sur divers sites en ligne qui ne vous inspirent pas trop confiance. Ou sur des sites que vous ne réutiliserez jamais. Le jour où leurs bases de données se font pirater, c'est la fausse identité qui est grillée, pas la vôtre.
- En plus vous avez accès à CleanWeb, leur bloqueur de pubs et de popups cookies. Le site de référence AdBlock Tester lui a octroyé un assez bon score (96%). Et oui, si vous vous posiez la question, il bouffe les pubs YouTube comme du popcorn. Rien que cette option-là vaut un tiers de l'abonnement à elle seule pour certains.
Et si vous voulez absolument tout maitriser niveau sécu, vous pouvez adjoindre à tout ça Incogni, qui est inclus dans l'abonnement supérieur One+. Une fois configuré avec vos demandes de suppression, le service contacte automatiquement les data brokers à votre place. Parce que demander soi-même à 300 sites d'effacer vos données de leurs bases, personne n'a le courage ni le temps. Le RGPD vous donne des droits, mais c'est Incogni qui fait la paperasse.

Combien ça coûte, tout ça ?
Depuis son arrivée sur le marché, Surfshark reste un des meilleurs du marché point de vue rapport qualité-prix (voir aussi mon comparatif des meilleurs VPN du moment). En ce moment, sur un engagement de 27 mois (24 mois + 3 offerts) cela donne :
- Starter : 2,49 € HT/mois pour le VPN seul
- One : 2,99 € HT/mois pour ajouter l'antivirus, Alert, Alternative ID et le web content blocker
- One+ : 4,49 € HT/mois pour avoir Incogni en plus
Moins de 4 balles par mois TTC (One) pour protéger tous vos appareils, ceux de votre mère, de votre frère, de votre coloc et du pote qui squatte votre canapé depuis la canicule de cet été ? Le calcul est vite fait. C'est carrément moins cher que 2 sandwichs triangles dégueulasses par mois. Votre santé numérique vous remerciera. Avec cette liste blanche enfin disponible pour corriger les dégâts du filtrage automatique, vous allez enfin pouvoir dégager les sites pourris chez vous, ou sur votre lieu de travail, sans devenir un agent du KGB aux yeux de votre entourage !
Je profite de l'offre Surfshark One !
Thursday 08 October 2026 - 06:09 Le 10 octobre, Zelidom organise son 5e RDV de l'Immo à Toulouse : BRS, PSLA, 700 biens et budget estimé gratuitement. Foncez ! Wednesday 07 October 2026 - 18:08
Le soir, après une grosse journée de boulot, quand on a envie vraiment de se vider le cerveau, on ne sait jamais trop quoi regarder comme un film. Est-ce qu'on se met Les Misérables de Ladj Ly ? Les Fils de l'homme d'Alfonso Cuarón ? Detroit de Kathryn Bigelow ? ou Le Chagrin et la Pitié de Marcel Ophuls ?
Que choisir ?
Eh bien heureusement, il y a un super site qui s'appelle QuoiVoir qui répond à cette question du "on regarde quoi ce soir ?" en vous proposant simplement 3 films plutôt que de vous laisser scroller à l'infini dans un catalogue de bouzes. QuoiVoir contient pour le moment plus de 8500 films (pas de séries) et pour trouver LA pépite qui vous fera du bien, ça passe au choix, soit par un quiz, soit par une barre de recherche.

Le quiz, suffit de noter quelques films (5 avis suffisent pour démarrer, ou un import de votre historique Letterboxd), puis vous dites votre soir, seul, à deux, en famille ou entre amis, avec l'humeur, la durée et l'époque que vous souhaitez.


Ou alors la barre de recherche, où vous écrivez votre envie en une phrase, sans rien noter avant.
Tapez par exemple "un film de braquage pas trop long" et hop le site affichera ce qu'il a compris, c'est à dire "Moins de 100 min" et "Sujet : braquage", c'est à dire 2 tags que vous pouvez retirer d'un clic si l'IA s'est trompée.
Chaque fiche a ensuite deux rubriques pour décider vite. "*C'est pour toi si... *" donne trois raisons d'aimer le film, et "Avec qui le regarder" note seul, à deux, entre amis et en famille. Par exemple sur "1917", le site met "Idéal" entre amis et "Bof" à deux et sous le résumé, vous trouverez aussi les plateformes où le voir, avec les données de JustWatch, ainsi qu'un réglage de vos plateformes favorites.
Après, gardez en tête que chaque film est décrit selon douze axes par un modèle de langage, donc c'est plus un bon moyen de dégrossir un catalogue pour une soirée ciné qu'une boussole précise sur vos goûts.
Si vous êtes du genre à aimer les petits jeux, il y a une page entière consacrée au hasard et à la sérendipité, avec des roues de la fortune à tourner, des choses comme ça.

Le truc cool, c'est qu'il n'est pas obligatoire de se créer de compte, mais que vous pourrez quand même mémoriser des films et vos goûts, c'est juste que c'est stocké dans le navigateur.
Dans le genre, j'ai déjà écrit un article sur FlickMetrix , où vous parcouriez un catalogue de films et de séries que vous filtriez vous-même par genre, date, note ou plateforme. De son côté, QuoiVoir fait le chemin inverse où c'est vous qui décrivez votre soirée idéale et lui vous suggérera les films qu'il faut, un peu comme un employé de Video Club ^^. Maintenant, si j'ai une petite critique à apporter au site, c'est que je le trouve un petit peu "lourd". Je pense que ça mériterait un petit peu d'optimisation sur le poids des pages et du JS, mais à part ça c'est top !!
Et bien sûr, si ces trois films ne vous disent rien, le bouton "Régénérer" en proposera d'autres sans souci !
Wednesday 07 October 2026 - 17:39Dans la série des trucs qui ne servent à rien, mais qui sont bien cools quand même, je vous présente ce bon vieux DOOM de 1993 qui vient de passer au DLSS 5. L'auteur de cette nouvelle prouesse, c'est Nikolai Zhivotenko qui a publié DOOM + DLSS 5 , un port Windows 64 bits de Linux DOOM 1.10 qui conserve le moteur d'origine. Le jeu produit ainsi toujours son image en 320x200 pixels, puis celle-ci est reconstruite dans une fenêtre de 1280x800 en Direct3D 12 par l'upscaler de votre choix.
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plusUn upscaler moderne ayant besoin d'autre chose que des pixels pour travailler, le moteur modifié doit inscrire à chaque image la profondeur, les normales et le mouvement, et les touches F2 à F4 affichent ces trois vues à la place du jeu.
L'auteur en a même fait un petit banc d'essai, avec un exécutable par mode : DLSS Ray Reconstruction, DLSS Super Resolution en preset K (DLSS 4) ou L (DLSS 4.5), FSR 2.2 d'AMD, Anime4K, et le bon vieux nearest 4x pour comparer. Ray Reconstruction se contente d'ailleurs de buffers factices (spéculaire noir, rugosité à 1), puisque DOOM n'a aucun éclairage path-tracé à lui donner.

Un couloir de DOOM avec l'étiquette "DLSS 5 On" en bas à gauche et trois vignettes de données en haut de l'image (capture fournie par l'auteur du port)
Et le DLSS 5 dans tout ça ?
Eh bien le mode 5 commence par la même passe que le 4.5, avec le SDK officiel de NVIDIA et ensuite seulement, si l'addon RenoDX du DLSS 5 est placé à côté de l'exécutable, une seconde passe laisse le Neural Rendering retoucher l'image. Et ce Neural Rendering là ne vient pas du port mais de DLSS5-Swapper , un outil communautaire sous licence MIT qui injecte le modèle de NVIDIA dans les jeux. Bref, c'est indispensable comme addon pour passer d'un rendu 4.5 à un rendu 5.
Côté NVIDIA, le DLSS 5 dont je vous parlais en mars n'est sorti que le 3 septembre, avec NBA 2K27, sur les RTX 50 et GeForce NOW mais il avait fuité juste avant via des fichiers trouvés dans une mise à jour de ce même jeu. Du coup, les moddeurs l'ont collé dans The Witcher 3 ou Cyberpunk 2077 sans attendre.
Quant au résultat sur DOOM, n'espérez pas avoir du photoréalisme... niet, le modèle n'a pas été pensé pour des sprites en 320x200, et d'après Wccftech, certains détails reconstruits peuvent même ressortir plutôt bizarrement...

Une créature face au joueur, avec la même étiquette "DLSS 5 On" et mêmes vignettes en haut (capture fournie par l'auteur du port)
Maintenant pour tester, il vous faudra un Windows 64 bits, une GeForce RTX, et compiler tout ça vous-même avec le script build.cmd du dépôt. Vous déposez un IWAD dans le dossier wads (celui de Freedoom fait l'affaire), puis vous déclarez le dossier du mode 5 dans Swapper , en route Native. Côté carte, Swapper annonce les RTX 20 à 50 pour ses routes à base de ReShade, dont fait partie l'addon RenoDX , mais prévient quand même que la compatibilité n'est pas garantie.
Et si vous voulez juste comparer, le script screencast-windoom.cmd rejouera la même démo dans chacun des modes et peut même exporter chaque image en PNG.
Amusez-vous bien !
Wednesday 07 October 2026 - 11:01Mistral a présenté Mistral Large 4, un modèle d'intelligence artificielle à 1 000 milliards de paramètres que l'équipe surnomme elle-même "Le Chonk", et l'entreprise française annonce ni plus ni moins que c'est le meilleur modèle ouvert jamais développé en dehors de la Chine. Rien que ça.
Le modèle n'est pour le moment accessible qu'en préversion via l'API de Mistral, l'interface qui permet aux développeurs de la brancher sur leurs applications. Les poids, autrement dit le fichier complet qui permet de faire tourner le modèle sur ses propres serveurs, arriveront le 27 octobre sur Hugging Face, le grand entrepôt public des modèles d'IA.
C'est tout le contraire des boîtes noires d'OpenAI ou d'Anthropic, le créateur de Claude, qui gardent jalousement les leurs.
Sur le papier, le chiffre de 1 000 milliards en jette, sauf que le Chonk n'active que 49 milliards de paramètres à chaque réponse, avec une architecture qui fonctionne un peu comme une grosse administration où seul le guichet compétent traite votre dossier. Du coup, il coûte bien moins cher à faire tourner que sa taille ne le laisse penser.

L'entraînement a pris deux mois sur près de 4 000 puces Nvidia Grace Blackwell installées dans les datacenters européens de Mistral, soit deux à trois fois moins de matériel que la concurrence chinoise d'après Pierre Stock, le responsable scientifique de la maison. Le modèle parle au passage plus de 160 langues.
Mistral insiste surtout sur les capacités agentiques de son Chonk, c'est-à-dire sa faculté à enchaîner tout seul des actions, lancer du code, éplucher des documents, remplir un tableur, plutôt que de simplement répondre à vos questions.
Sur les tests de performance publiés par Mistral, le Chonk se place au niveau des meilleurs modèles chinois de DeepSeek, Alibaba ou Moonshot sur le code, la finance et le droit, avec une vraie pointe en cybersécurité où il se classe parmi les cinq meilleurs au monde. Les mesures indépendantes sont un peu moins flatteuses, puisque le cabinet Artificial Analysis le situe entre DeepSeek et les modèles les plus accessibles d'OpenAI, encore loin du haut de gamme GPT-6 Astra, ce qui est déjà pas mal pour un modèle qu'on pourra télécharger gratuitement.
Côté tarifs, l'API facture environ 0,70 dollar le million de tokens, les morceaux de mots qui servent d'unité de facturation à tous les fournisseurs d'IA. Airbus et HSBC figurent déjà parmi la centaine de clients revendiqués.
J'avoue que je me demande déjà quelle machine il faudra pour faire tourner un bestiau pareil dans un salon, mais c'est tentant.
Source : TechCrunch
Wednesday 07 October 2026 - 09:30Vous ne le savez surement pas mais Sebseba, un membre du forum TeamAAZ, partage depuis juin 2025 un LivePE 100% en français . C'est une ISO qui se met sur une clé USB et qui permet de démarrer un LivePE (un Windows Live quoi...), en EFI comme en MBR, avec de quoi sauvegarder, partitionner, récupérer des fichiers ou réparer le boot. Bref, c'est super pratique si vous faites un peu d'admin ou de support technique.

Le bureau du LivePE démarré dans une machine virtuelle, avec ses icônes en français
Il l'a fabriqué avec une base de Win10XPE , SFX Constructor et Dism++ , et ça embarque une sacrée liste de programmes.
Par exemple, pour les sauvegardes, vous avez le droit à Acronis True Image 2026, Macrium Reflect X Server, AOMEI Backupper et les outils Hasleo. Pour tout ce qui est partitionnement, c'est MiniTool, EaseUS et AOMEI Partition Assistant. Aussi, pour récupérer des fichiers, GetDataBack Pro et Hasleo Data Recovery et il y a bien sûr AIDA64 Extreme et le Kaspersky Virus Removal Tool.
Maintenant, pour le mettre sur une clé ou un SSD externe, le tuto de Sebseba impose UltraISO et rien d'autre, sinon le multiboot EFI + MBR ne marchera pas. Il faut initialiser le support en MBR, puis vous le formatez en FAT32, vous ouvrez TECH.iso dans UltraISO et vous l'écrivez en mode USB-HDD+.
Et ensuite, vous pouvez réduire cette partition et en créer une seconde en NTFS pour y ranger vos ISO Windows. Par contre, attention, WinToHDD ne créera pas la partition MSR quand il installera Windows en GPT/EFI, ce qui posera des problèmes de migration plus tard... Donc préparez bien l'ESP et la MSR avant, avec DiskGenius ou DiskPart GUI Micro.

Le gestionnaire de démarrage de l'ISO, lui, s'affiche en anglais
Cette ISO de LivePE bien frenchy est une adaptation du WinPE de Sergei Strelec, dont l' historique officiel liste lui aussi Acronis, Macrium Reflect, AIDA64 et GetDataBack, mais uniquement dans la langue de David Bowie (ouais Shakespeare c'est has-been). Et si vous préférez une clé multiboot montée avec Ventoy, Medicat dont je vous ai déjà parlé à de multiples reprises, fait ça très bien depuis longtemps.
Un grand merci à Sebseba pour le partage !
Source : LivePE en français sur TeamAAZ
Wednesday 07 October 2026 - 07:54Si vous avez un dossier blindé de comics / BDs au format CBZ ou en CBR, rangé à "votre sauce" par éditeur, par série ou carrément en bordel (ce qui est mon cas, je suis bordélique...), Issued est un petit serveur à installer chez vous qui va vous rendre de fiers services. En effet, ce soft scannera votre dossier tel quel, ne réorganisera rien parce que c'est pas votre mère, mais par contre, il reconstruira sa bibliothèque autour de vos dossiers, pour que vous puissiez lire tout ça depuis un navigateur ou une appli de lecture, en ayant l'impression que "Oh dis donc c'est bien rangé"

Une seule règle à respecter quand même c'est de ne pas mélanger des comics et des sous-dossiers dans un même dossier puisque pour Issued, un dossier qui contient des comics, c'est une série. Ah et les fichiers aux formats CB7 et les PDF passeront aussi sans souci.
Côté lecture, le lecteur web affiche les derniers ajouts et les comics entamés à reprendre. Et si vous suivez des séries encore en cours de parution, vous les marquez avec le bouton Ongoing, et la page du même nom vous montre le dernier numéro ajouté, le nombre de numéros et ceux qui manquent peut-être à l'appel... Sur mobile, vous pouvez aussi ajouter son catalogue OPDS dans Panels ou Chunky Reader sur iOS, ou dans Moon+ Reader sur Android.

Son dev dit l'utiliser avec environ 4 500 comics (mais quel pirate ^^) et pense que ça tiendra le choc à 10 000 voire 20 000 BDs. Les vignettes, de leur côté, sont générées une seule fois, sur un seul thread, pour ne pas saturer votre serveur qui fait déjà tourner d'autres conteneurs et la surveillance du dossier, qui ajoute les nouveaux comics toute seule, se coupe dans la config si vous préférez laisser roupiller vos disques (un bouton permet alors de relancer le scan à la main).
Attention par contre au mot de passe que vous mettrez car celui que vous pouvez définir dans config.ini ne protègera que le lecteur web. En effet, le catalogue OPDS reste accessible sans session et c'est ce catalogue qui permet de télécharger les archives. Donc pour lire vos comics depuis l'extérieur, n'ouvrez pas le port 8181 de votre box en mode neuneu ! Non, restez absolument sur votre réseau local, ou passez par un reverse proxy qui gère l'authentification ou encore un VPN local type Tailscale (Qu'est ce que j'aime ce truc).

Pour l'installer, le plus simple c'est comme d'hab Docker (l'image embarque déjà unrar pour les CBR) :
docker run -d --name issued \
 --restart unless-stopped \
 -p 8181:8181 \
 -v /path/to/your/comics:/comics:ro \
 -v issued_data:/app/data \
 ghcr.io/metalogico/issued:latest
Remplacez alors le chemin par celui de votre dossier de comics, et le lecteur web répondra sur le port 8181, dans /reader/, et le catalogue OPDS dans /opds/. Et si vous n'avez pas Docker, il existe aussi des exécutables pour macOS, Linux et Windows. Voilà... Le tout est sous licence MIT et sachez également que si vous avez besoin de plusieurs comptes, ou de servir aussi des mangas et des ebooks, la bibliothèque Komga et le serveur Kavita en feront un peu beaucoup plus ^^.
Ah et si vous vous demandez pourquoi tout est violet dans l'interface, c'est parce que la fille du développeur s'appelle Viola (pas de "vert caca d'oie" donc, désolé pour les amateurs de treillis ^^).
Source : noted.lol
Wednesday 07 October 2026 - 06:54Vous le savez, The Legend of Zelda: Majora's Mask existe en version européenne, avec une ROM PAL 1.1 qui embarque 4 langues (anglais, français, allemand et espagnol), mais 2Ship2Harkinian , le portage PC du jeu dont je vous ai déjà parlé, ne reconnaît que les 2 versions américaines.
C'est pour cela qu'un fork non officiel a décidé de lever cette limite en permettant une lecture de la ROM version PAL 1.1 directement depuis Windows, Linux et Android !
Bien sûr, le fork garde le support des ROM américaines, et comme toujours pour ne pas tomber dans le piratage, il faudra au premier lancement du jeu, désigner l'emplacement de votre ROM à vous (que vous devrez avoir normalement rippé vous-même depuis votre propre version pour rester dans les clous plutôt que dans choper une sur un site random ^^). Ensuite, le jeu génèrera localement son fichier de données (mm.o2r), et les lancements suivants démarreront directement dans le jeu.

Le menu Options sur Android, avec le français sélectionné parmi les quatre langues de la ROM PAL 1.1 (capture fournie par l'auteur du fork)
Sous Windows, il faut donc décompresser le ZIP et lancer 2ship.exe, en gardant 2ship.o2r à côté. Sous Linux, c'est une archive et un exécutable 2s2h.elf, avec le même fichier à ses côtés. Sur Android, il faut l'APK (ARM64 uniquement, Android 7 et OpenGL ES 3.0 minimum), et la version mobile ajoute des commandes tactiles qu'on peut masquer, un menu redimensionnable et un dossier de données déplaçable sur carte SD.

Pas de build macOS, en revanche, alors que le projet d'origine en propose un et ça, c'est un méga snif pour moi.
Alex, l'auteur de ce fork a aussi ouvert une demande de fusion chez 2Ship pour intégrer tout ça au projet d'origine, j'espère que ça passera.
Et après, peut-être qu'il pourra s'attaquer à Zelda 64 Recompiled , l'autre portage de Majora's Mask dont je vous ai parlé, car lui aussi n'accepte que la ROM américaine..
À récupérer sur la page des releases du fork .
Wednesday 07 October 2026 - 06:09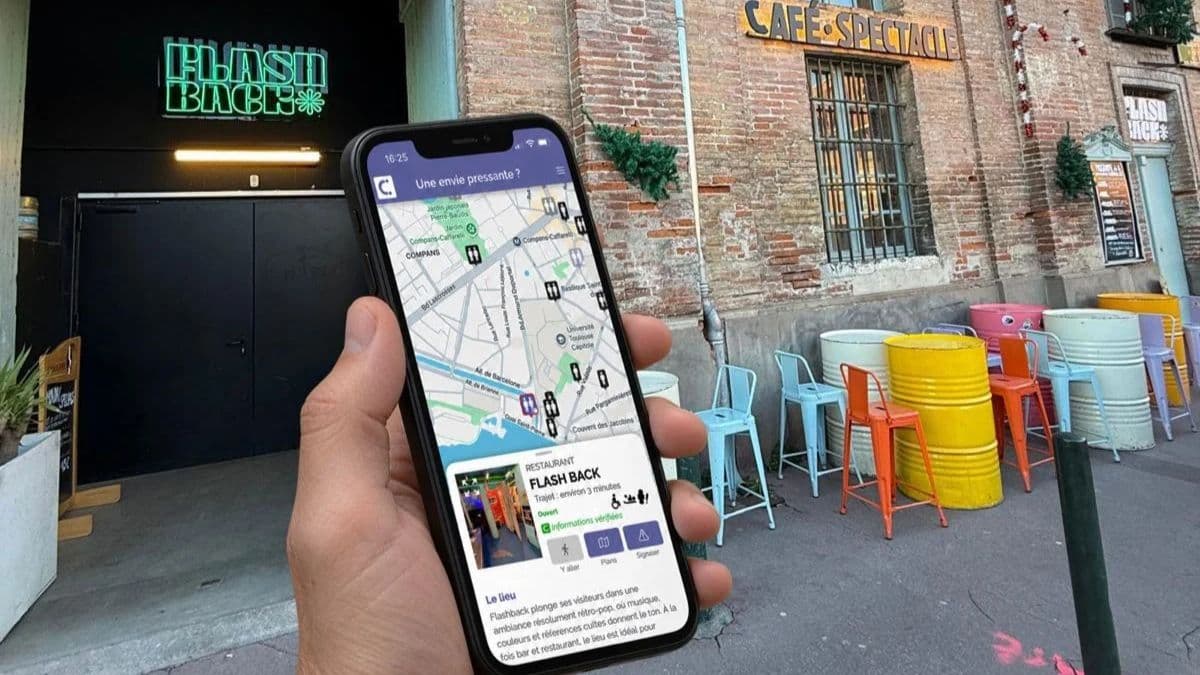 ICI Toilettes franchit 12 000 connexions à Toulouse et lance un filtre points d'eau déjà utilisé plus de 6 000 fois. Le point. Tuesday 06 October 2026 - 17:22
Wiesław Šoltés , un développeur open source spécialiste de .NET et d'Avalonia, a publié d'un coup sur son Github, plusieurs reconstitutions de Windows 3.1, 95, 98, Me, 2000, XP, Vista et même Mac OS 9 directement utilisables dans le navigateur ! Vous cliquez sur le lien, la page se charge en moins de deux secondes, et hop, vous voilà devant le Program Manager, le menu Démarrer ou le Finder.

Les huit bureaux au démarrage : Windows 3.1, 95, 98 et Me en haut, 2000, XP, Vista et Mac OS 9 en bas
Et ce ne sont pas des coquilles vides comme on le voit parfois mais de vrais OS complets. Le Windows 3.1 compte 28 applications rangées dans les groupes d'origine du Program Manager, XP en a 56, et Windows Me monte à 60 app en comptant les panneaux de configuration. Donc si vous n'avez jamais connu ces machines en vrai parce que vous êtes un.e petit.e jeune, c'est l'occasion de tripoter vous-même ce que vos aînés vous racontent depuis des années.

Le Démineur de Windows 3.1, ouvert par-dessus les groupes du Program Manager
Toutes les applis d'un même bureau partagent en plus un disque virtuel. Ainsi, sous Windows 95, un document enregistré dans Notepad apparaîtra dans l'Explorer tout comme dans l'invite MS-DOS, et l'interpréteur de commandes gère les redirections et les jokers (les *) sans soucis.
Voici par exemple le début d'une petite séquence que propose le README, à taper dans une invite de commande MS-DOS pour créer un fichier :
CD "C:\My Documents"
ECHO Hello from DOS>hello.txt
TYPE hello.txt
DIR /B *.txt
L'invite MS-DOS de Windows 95 après la séquence ci-dessus : hello.txt est créé, lu puis listé
Côté jeux, XP propose le Spider Solitaire, une Dame de pique contre trois adversaires pilotés par l'ordinateur et un flipper dont le tableau original, s'inspire de Space Cadet. Vista, quant à lui, ressort Chess Titans, Mahjong Titans, Purble Place et InkBall avec ses gadgets sur le côté, et Mac OS 9 a son Finder spatial, ses 33 tableaux de bord et sa Graphing Calculator.

Le flipper de Windows XP, une table originale inspirée de Space Cadet

Chess Titans sous Vista, avec l'horloge, le diaporama et le calendrier en gadgets

Mac OS 9 et sa Graphing Calculator, qui trace ici y = sin(x)
Maintenant, ce qui m'a intrigué, c'est comment ça peut démarrer aussi vite ???
Eh bien tout simplement parce que rien n'est émulé ! Par exemple, un émulateur comme v86 , dont je vous parlais en 2022, traduit à la volée le code machine x86 en WebAssembly pour faire tourner Windows lui-même dans le browser. Mais ici, il n'y a ni noyau Windows ni processeur virtuel, car chaque fenêtre, chaque menu et chaque application ont été réécrits en HTML, CSS et modules JavaScript. Les fenêtres sont donc des éléments de page web ordinaires, que le navigateur affiche comme n'importe quel site.
Le code, lui, est volontairement dépouillé, avec par exemple Windows 3.1 qui n'a besoin d'aucun framework ni d'aucun bundler, ou encore le bureau de Windows 95 qui s'affiche via un simple
python3 -m http.server.Seuls le fond d'écran, les économiseurs et certaines opérations de dessin passent par le GPU en WebGPU, avec un repli sur WebGL2 puis sur Canvas 2D si votre machine ne suit pas. Et sur Windows 3.1 comme sur Mac OS 9, l'image ne se redessine que quand quelque chose change, donc un bureau au repos ne relance aucun rendu au niveau GPU.
Pour le poids, pareil, c'est super léger. Cache désactivé, chaque "OS" charge très peu de data : 183 Ko pour Windows 95, 180 Ko pour Mac OS 9 et 306 Ko pour Windows 2000. Et XP et Vista montent à 4,5 et 2,5 Mo. À titre de comparaison, DrawingSpace , un éditeur de diagrammes façon Visio du même auteur, écrit en C# et compilé en WebAssembly avec Uno Platform, en réclame 17 Mo.

DrawingSpace, l'éditeur de diagrammes du même auteur, écrit en C# et compilé en WebAssembly
Le revers de la médaille, vous l'aurez compris, c'est que vous n'avez pas Windows sous la main, mais sa reconstitution. Aucun programme d'origine ne s'exécute, et l'équivalence au pixel près n'a pas été établie. Pour montrer à quoi ressemblait un bureau à quelqu'un qui ne l'a pas connu, ou pour choper un peu de code afin de développer votre propre bureau Windows HTML pour y mettre votre site web, c'est parfait. Mais pour relancer un logiciel d'époque tel qu'il était, faudra passer par v86, par Infinite Mac pour Mac OS 9, ou encore par RetroTick , qui exécute les vrais .exe Windows et DOS.
Mais le plus beau morceau de tout ce que le garçon nous a sorti, c'est je trouve, VB6 Studio Web , publié le même jour. C'est un Visual Basic 6 dans un onglet, avec sa boîte à outils, sa fenêtre Properties, son concepteur de formulaires et un débogueur pas à pas. Vous appuyez sur F5 et le projet d'exemple (une saisie de commandes shopping) se lance aussitôt. Et le code VB n'est pas confié à un eval JavaScript, mais réellement exécuté par un compilateur et une machine virtuelle maison, avec 37 types de contrôles différents dispos.

VB6 Studio Web après un F5 : le projet d'exemple Order Entry tourne dans l'IDE
Ouvrez ensuite l'exemple Calculator par File, New Project..., puis lancez File, Make Calculator.html, et votre programme deviendra une page HTML unique qui embarquera son propre runtime. Sur l'exemple Calculator, ça m'a donné un fichier de 1,9 Mo qui s'ouvre directement depuis le disque, sans l'IDE, et qui répond bien 42 quand je lui demande de faire un 6x7 (ouais, six-seven, on soutient la cause lycéenne ici !).
Pour ceux qui ont des archives, il peut aussi ouvrir les projets .vbp et .vbg d'époque, depuis des fichiers, un dossier ou un ZIP, et il embarque même un agent de code qui pilote l'IDE avec votre propre clé OpenAI, Anthropic ou Gemini.
L'entrée voisine, "Make Calculator.exe" (Win32 AOT), va encore plus loin puisqu'un éditeur de liens PE32 et un générateur de code x86 écrits en JavaScript y fabriquent un exécutable Windows natif, sans quitter le navigateur.
Chez moi, après compilation, j'ai obtenu un fichier de 34 ko que la commande
fileidentifie comme un véritable exécutable PE32 pour Windows. Je ne l'ai pas lancé sous un vrai Windows, mais ça devrait normalement se lancer vu que c'est assez basique comme code.
Le projet Calculator après Make Calculator.exe : la barre d'état annonce 34304 octets, code x86, contrôles natifs et GDI, sans extraction

La même calculatrice exportée en un seul fichier HTML, ouverte hors de l'IDE : 7 × 6 = 42
Bref, le mec a fait des trucs de zinzin, à se demander comment un développeur peut-il sortir autant de choses à lui tout seul ?
Probablement grâce à l'IA, puisque les projets contiennent pour la plupart un fichier
.openai/hosting.jsonmais peu importe, même si c'est vibe codé, c'est quand même un gros boulot et la qualité est au rendez-vous.Voilà, si vous voulez tester, tout se lance sans rien installer, depuis les dépôts Windows 3.1 , 95 , 98 , Me , 2000 , XP , Vista et Mac OS 9
Vos fichiers créés dans ces "OS" resteront bien sûr dans le navigateur dans un IndexedDB, donc si vous videz les données du site ou si vous changez de navigateur, votre ordinateur virtuel repartira de zéro...
Sous Windows 95, l'outil Backup exportera le disque en JSON donc il y a quand même moyen de faire un petit export si ça vous amuse et bonne nouvelle, son VB6 Studio Web est sous licence MIT, donc si vous avez encore un vieux projet VB6 qui dort sur un disque dur, vous savez maintenant où aller pour tenter de le rouvrir !
Tuesday 06 October 2026 - 10:35Si vous êtes sous macOS 27, vous avez peut-être remarqué que pour désactiver Apple Intelligence, il fallait couper les fonctions une par une. Mais ce que vous ne savez probablement pas, c'est que même si vous faites ça, les modèles restent stockés sur votre disque dur. Donc forcément, ça prend de la place !!
Heureusement, il existe une application nommée RemoveMacAI qui permet de supprimer ces modèles et empêcher macOS de les retélécharger.
Concernant la place que vous allez gagner, Apple et les média tech ne s'entendent pas sur les chiffres, mais grosso modo ça peut aller de 12 Go à 30 Go d'économisé.
Pour procéder à l'opération, il vous faudra un Mac Apple silicon sous macOS 27. L'outil installe ensuite un profil de configuration que macOS vous demandera d'approuver dans les Réglages Système, retirera les modèles via le service d'assets d'Apple et renverra leurs téléchargements vers un port local fermé. La protection SIP reste bien sûr activée et aucun fichier de /System n'est touché. La doc de l'outil dit d'ailleurs s'appuyer sur pared , un autre outil de 4evy qui a défriché ce service avant lui.
Voici comment en profiter :
brew install omlahore/tap/removemacai
removemacai
Bien sûr, par défaut, tout dégagera. Siri en entier, "Dis Siri" et l'icône de la barre des menus compris, Writing Tools, Genmoji, Image Playground, l'extension ChatGPT, les résumés dans Mail, Messages, Safari, Notes et les notifications, Clean Up dans Photos et la complétion de code d'Xcode. Les apps qui s'appuient sur les modèles d'Apple perdent aussi la main, comme l'action "Utiliser le modèle" de Raccourcis. La dictée, elle, continue de marcher. Pour épargner certaines fonctions, l'option
--keeppermet de les nommer, et l'option--dry-runmontre les changements sans les appliquer.
Voilà, c'est bien qu'un tel outil existe, même si moi, perso, je trouve Apple Intelligence plutôt bien, et que c'est dommage de s'en débarrasser (surtout que c'est du local, hein...). Mais c'est vrai que sur un Mac à 256 Go d'espace de stockage, ces Go comptent ! Maintenant, si vous changez d'avis, l'auteur assure que
removemacai revertremettra tout en place, avec les modèles qui se téléchargeront à nouveau quand une fonction que vous utilisez en aura besoin.Source : MacRumors
Tuesday 06 October 2026 - 09:55Si vous avez la chance de rentrer de manif avec vos 2 mains, parce que hé, "c'est la démocratie", voici un outil qui va vous intéresser ! Ça s'appelle OpenMouse et c'est un configurateur de souris gaming qui fonctionne direct dans le navigateur. Vous branchez votre souris, vous ouvrez le site dans Chrome ou Edge, et vous réglez le DPI, le polling rate, et les boutons et le RGB (selon ce que votre modèle sait faire).
L'outil n'envoie aucune donnée à l'extérieur et en plus, c'est gratuit et sous licence AGPL. Maintenant, est-ce que ça va fonctionner avec votre souris ? C'est la grande question ! La liste du projet suit actuellement 746 appareils, dont 232 sont taggés comme "Compatible", c'est-à-dire confirmés fonctionnels avec un driver enregistré. Les autres sont des modèles demandés par la communauté, ou qui attendent un test matériel ou un driver.
Chez Logitech par exemple, la G502, la MX Master 3S et la G Pro X Superlight en font partie. Chez Razer, la DeathAdder V3 et la Viper V3 Pro aussi, mais la Basilisk V3 attend encore un test sur du vrai matériel.

Après, "Compatible" ne veut pas dire que tout se règle direct. La Corsair Nightsword RGB est marqué comme tel et pourtant, elle est en lecture seule (il faut fermer l'outil iCUE avant), et plusieurs autres modèles de la marque affichent "Driver nécessaire".
Et si vous avez une Razer sous Windows ?
Alors là, il vous faudra un utilitaire en plus car depuis Chrome 153, une page web ne peut plus toucher à la souris via l'interface que Razer utilise. En effet, Chrome a corrigé un bug Windows qui, d'après le billet d'OpenMouse daté du 12 septembre dernier, laissait cet accès ouvert depuis des années. Les Razer ont donc cessé de s'y connecter, ce qui fait que pour le projet, la seule solution c'est Bridge , un utilitaire optionnel qui s'installe sur l'ordi et qui permet de faire le lien entre la souris et l'app web.
Bridge est cool parce qu'elle permet aussi d'utiliser OpenMouse sous Firefox (Safari n'est pas encore supporté), ainsi que d'appliquer un profil de réglages au lancement d'un jeu, ou encore de vous prévenir quand la batterie de votre souris sans fil passe sous 20 %.
Par contre, c'est encore une bêta donc il n'y a aucune garantie ! À tester !
Tuesday 06 October 2026 - 09:08J'sais pas si vous avez vu, mais Google vient de mettre en ligne une page d'aide qui explique comment déverrouiller le bootloader d'un Googlebook ! Je pensais pas écrire ça un jour. Les Googlebook, ce sont des portables mi-Android mi-ChromeOS qui sont commercialisé en France depuis hier, pour la modique somme de 1 099 euros.
Perso, je ne vois toujours pas l'intérêt d'acheter ce truc...
Je vois vraiment ça comme un PC bridé, ou un Android avec un gros clavier et je pense que c'est bien se compliquer la vie que d'acheter ce truc plutôt que de prendre un vrai PC ou un petit Macbook. Sauf, évidemment, si on est une personne qui n'a pas envie de s'emmerder la vie à apprendre quoique ce soit de nouveau, et qu'on veut juste aller sur le site de La Poste consulter le prix des timbres, ou faire un Mappy pour savoir comment se rendre au bureau de vote le plus proche.
Mais grâce à cette "possibilité" de déverrouillage, John Wu, le créateur de Magisk , a annoncé travailler sur une version de Magisk pour ces machines.
Pour déverrouiller le Googlebook, vous devez donc activer le déverrouillage OEM dans les options pour développeurs, vous passez ensuite en mode récupération avec Échap + F2 puis le bouton d'alimentation, et l'option "Unlock bootloader" se trouvera dans les options avancées. Google précise également que ça efface toutes les données, que ça désactive la sécurité de l'appareil, que les modifications ne sont pas supportées et que la garantie peut y passer.
Et côté root, Wu a posté dans la nuit du 4 au 5 octobre "Magisk on Googlebook", en promettant du code et des instructions dans les jours suivants.

Son profil indique d'ailleurs qu'il bosse sur Android chez Google, et il voit dans le Googlebook la plateforme idéale pour bidouiller ! En effet, sur un téléphone rooté, les applis bancaires et de paiement cassent, alors qu'ici vous pouvez y accédez depuis le navigateur, comme sur n'importe quel portable.
Le blocage, selon lui, vient du mode utilisateur du système. Googlebook OS fait tourner Android en Headless System User Mode, c'est-à-dire que l'utilisateur 0 reste en arrière-plan et que vous travaillez sur un compte secondaire, alors que Magisk part du principe qu'il n'y a qu'un utilisateur principal. Le support de ce mode a été fusionné dans la branche principale du dépôt dans la nuit du 5 au 6 octobre, par contre, aucun commit ne cite pour le moment le Googlebook.
Reste que rien n'est livré officiellement encore... La dernière version stable de Magisk, la 30.7, date de février et donc aucune version stable ne contient ce code. Sans oublier que pour flasher la machine, Wu explique que le fastboot par USB ne marche pas sans câbles spécialisés. Cependant, il dit avoir trouvé une solution, sans la détailler.
Donc voilà... aujourd'hui, le root d'un Googlebook n'a aucune méthode publique, et le déverrouiller maintenant en suivant la technique de Google, revient à couper la sécurité de la machine sans rien pouvoir en faire de plus côté root. Donc autant attendre les instructions de Wu pour Magisk qui devraient arriver dans les jours qui viennent.
Source : 9to5Google
share read star Halloween à Toulouse : quand le Mercure Compans devient un terrain de jeux pour toute la familleTuesday 06 October 2026 - 06:09 Escape game, laser game et brunch des Froussards : le Mercure Compans met Halloween à Toulouse en scène du 30 octobre au 1er nov. Monday 05 October 2026 - 11:22
- Contient des liens affiliés Amazon - On a passé une grosse quinzaine de jours avec le Freo 20 , le nouveau robot aspirateur laveur de Narwal présenté à l'IFA de Berlin début septembre. Autant le dire tout de suite, c'est un des appareils du genre les plus aboutis qu'on ait fait tourner.
Sur le papier, l'aspiration grimpe à 31 000 pascals, soit le haut du panier actuel, et dans la vraie vie ça se vérifie : miettes, poussière, poils d'animaux, tout part en un seul passage, y compris le long des plinthes.

Le vrai truc qui le différencie de la concurrence, c'est côté lavage. Narwal a laissé tomber les serpillières rondes rotatives qu'on voit partout pour un rouleau microfibre de 26 cm qui couvre quasiment toute la largeur du robot, pressé au sol avec 12 newtons et alimenté en eau chauffée à 60 degrés.
Ce rouleau se rince en continu à l'eau propre pendant qu'il travaille, du coup la crasse de la cuisine ne finit pas étalée dans le salon. Une tache de café séchée disparaît sans qu'on ait besoin de repasser trois fois derrière. C'est franchement impressionnant.

Le Freo 20 va surtout très loin sur l'entretien automatique. De retour à la station, la serpillière est lavée à 100 degrés puis séchée à l'air chaud, histoire d'éviter ces odeurs de serpillière humide qui plombent la moitié des robots laveurs du marché.
La station remplit aussi le réservoir d'eau propre du robot, nettoie elle-même son bac d'eau sale et compacte la poussière dans un sac de 2,4 litres annoncé pour environ quatre mois. En pratique, on ne touche à rien, ou presque.
Les cheveux et les poils longs, le cauchemar habituel de ces machines, sont gérés par un système anti-enchevêtrement qui fait plutôt bien le job. Après plus d'une semaine avec un chat à la maison, la brosse n'a pas réclamé un seul démêlage.

Côté navigation, deux caméras couplées à de la lumière structurée, autrement dit une projection lumineuse qui mesure le relief de la pièce, reconnaissent plusieurs centaines d'objets. Câbles, chaussettes et gamelles ont été contournés proprement, et le robot franchit des seuils de 4 cm.
L'application est claire, avec une carte précise, des zones à exclure et un mode multi-cartes si vous avez un étage. Vous n'aurez qu'à porter le robot là-haut, il se repère tout seul.

La station de charge est assez grande, il faut avoir la place, mais c'est souvent le cas avec les robots aspirateurs laveurs de ce genre. Si vous avez la place ça n'est pas un problème, les finitions sont belles, le revêtement texturé ne marque ni les doigts ni la poussière, et le robot lui-même, avec ses 9,5 cm de haut, se faufile sous la plupart des meubles.

Le Freo 20 ramène sous la barre des 850 euros ( 835 euros en ce moment ) des prestations qu'on trouvait jusqu'ici sur des machines facturées 1 400 euros et plus. Pour un foyer avec des sols durs et des animaux, c'est, si vous voulez mon avis, un des meilleurs achats du moment.
En quinze jours de test, on n'a pas touché une seule fois à la serpillière. Si vous n'avez pas d'aspirateur robot chez vous, considérez sérieusement cette option ! Il est actuellement en promo sur Amazon d'ailleurs, en cliquant ici.
Monday 05 October 2026 - 10:52XPSemu est fork de l' émulateur open source xemu qui a été porté en app native sur PS5 jailbreakée , pour jouer à des jeux Xbox d'origine. Sur cette première release sortie le 1er octobre dernier, le dev ZiZc3 annonce que Halo 2 fonctionne à 30 FPS sans aucune adaptation. Bien sûr ce sont ses propres tests mais je le crois volontiers !
Et surtout avec le patch communautaire à 60 FPS, qui est appliqué en mémoire et ne modifie jamais votre image du jeu, Halo 2 monte ainsi autour de 50 à 60 FPS au début et de 36 à 50 fps lors des scènes d'action. Sur Crash Bandicoot : La Vengeance de Cortex, tout tourne sans accroc quant à Forza Motorsport, ce dernier reste bien à 30 FPS dans les menus mais redescendra à 15-21 FPS lors des courses. Et Fable : The Lost Chapters oscille, quant à lui, entre 22 et 30 FPS, avec des creux à 10-20 FPS dans les endroits chargés.

Le tableau de bord d'XPSemu sur la PS5 : 4 entrées de menu, et en bas la rangée des jeux lancés récemment, Fable en tête
Ces quatre jeux sont les seuls que le développeur a testés, donc ne cherchez pas une liste de compatibilité pour le moment. Un jeu qui plante sur xemu sur PC plantera donc sur PS5 aussi. Et si Forza et Fable rament, c'est surtout à cause du processeur Xbox émulé, dont le thread mouline 85 à 97 % du temps pendant que le GPU de la PS5 se tourne les pouces. C'est la faute à la traduction du code Xbox par le traducteur générique de QEMU, sur des cœurs Zen 2 à 3,5 GHz qui ne valent pas un PC musclé.
Du coup, monter la résolution jusqu'à 4x ne coûte pas grand chose, puisque le GPU a de la marge, mais ça n'ajoute pas un seul FPS non plus. Pareil pour les upscalers de type FSR. Le développeur prévoit d'ailleurs un mode de génération d'images pour afficher du 30 FPS en 60, et d'autres optimisations du côté processeur. Cela a par exemple permis à Fable de passer d'environ 7 FPS à 23-30 FPS d'un build à l'autre.
Côté install, il vous faudra une PS5 jailbreakée, comme je vous l'expliquais dans mon article sur Relapse . Ajoutez à cela kstuff qui doit être chargé avant l'outil
xpsemu_tools.elffourni avec l'appli, ainsi que ShadowMountPlus pour monter le dossier, et surtout vos propres fichiers Xbox (le MCPX, le BIOS, une image de disque dur et vos jeux au format XISO). Ça vous oblige donc à convertir d'abord les images complètes de type redump car le projet ne fournit rien qui viendrait de Microsoft.Et côté limites de cette version Alpha, il n'y a pas de sauvegarde d'état, et l'audio DSP doit rester désactivé, sans quoi Halo 2 se figera et Forza ramera encore plus. Sans oublier que Relapse peut geler la console, et que ça vous fait risquer un bannissement de compte. Donc si votre PS5 sert aussi à jouer en ligne, laissez tomber...
Source : TechPowerUp
Monday 05 October 2026 - 09:40Cloudflare a sorti il y a petit moment maintenant une commande que pas mal de dev utilisent et dont je vais vous parler aujourd'hui :
cloudflared tunnel --url, qui permet de publier un serveur tournant sur votre machine à une adresse en trycloudflare.com, sans avoir besoin de compte, de nom de domaine et surtout sans avoir à ouvrir le moindre port sur votre box toute pourrie.Et la petite nouveauté depuis quelques jours, c'est que, autant avant, n'importe qui possédant le lien pouvait se connecter à votre service, mais maintenant, Cloudflare a mis en place une option qui permet de réserver ce lien à quelques adresses e-mail que vous définissez.
Ce service s'appelle les Quick Tunnels, et pour en profiter, il vous faudra juste un service web qui tourne en local (moi je vais faire ça sur le port 8080 comme d'hab) avec une page de test toute bête servie par Python. Voilà c'est juste de quoi vérifier que tout passe bien avant d'y brancher un vrai projet. Et si vous faites bosser des agents IA avec ce truc, on verra aussi comment mettre un garde-fou pour éviter l'exposition sur le web de trucs pas prévus ! Argh !!
Installer cloudflared
cloudflared, c'est le petit connecteur open source de Cloudflare, celui qui établit la connexion sortante vers leur réseau. Sur Mac, pour l'installer c'est fastoche, suffit d'utiliser Homebrew :
brew install cloudflaredSous Debian ou Ubuntu, passez par conte par le dépôt officiel de Cloudflare. Il a changé de clé de signature récemment, donc reprenez bien ces commandes plutôt que celles d'autres vieux tutos qui traînent :
sudo mkdir -p --mode=0755 /usr/share/keyrings
curl -fsSL https://pkg.cloudflare.com/cloudflare-main.gpg | sudo tee /usr/share/keyrings/cloudflare-main.gpg >/dev/null
echo 'deb [signed-by=/usr/share/keyrings/cloudflare-main.gpg] https://pkg.cloudflare.com/cloudflared any main' | sudo tee /etc/apt/sources.list.d/cloudflared.list
sudo apt-get update && sudo apt-get install cloudflared
Et sous Windows (les courageux !! lol), la page de téléchargement de Cloudflare propose un MSI ou un exécutable, en 32 ou 64 bits, et le paquet existe aussi chez winget sous l'identifiant
Cloudflare.cloudflared. Dans tous les cas, vérifiez ensuite la version, car l'option d'authentification dont on va parler plus bas n'arrive qu'à partir de la version 2026.9.3 :cloudflared --versionOuvrir un tunnel public
Tout d'abord, lancez votre serveur local, puis dans un autre terminal, faites :
cloudflared tunnel --url http://localhost:8080Au bout de quelques secondes, cloudflared affichera un encadré avec une adresse aléatoire composée de quatre mots, du genre
quelque-chose-truc-bidule.trycloudflare.com, en prévenant qu'elle peut mettre un moment à répondre. Donc soyez un peu patient, le temps que le DNS résolve ce truc (et videz votre cache DNS si ça veut vraiment pas le faire).Ensuite, ouvrez cette URL depuis un autre appareil, genre votre téléphone en 4G par exemple et hop, vous tomberaz sur votre serveur local. Et si vous voulez tout couper, un petit Ctrl+C dans le terminal et c'est fini ! Pas de panique, au prochain lancement de cloudflared, vous aurez une nouvelle adresse.

La commande de base, et le cadre où cloudflared affiche l'adresse trycloudflare.com à partager
Notez aussi que le port n'est pas imposé puisque
--urlaccepte tout ce que cloudflared peut joindre, une adresse IP de votre réseau local comprise. Par contre, si votre projet tourne sous Vite, vous allez prendre un "Blocked request" en pleine tronche, car Vite ne répond par défaut qu'à localhost, aux domaines en .localhost et aux adresses IP. La parade la plus simple consiste donc à faire croire à Vite qu'on l'appelle via localhost:5173 en faisant comme ceci :cloudflared tunnel --url http://localhost:5173 --http-host-header localhost:5173L'autre solution, c'est d'ajouter l'hôte dans le réglage
server.allowedHostsde Vite. Mais évitez de passer ce réglage àtruepour aller plus vite, en effet la doc de Vite le déconseille puisque ça expose votre serveur de dev à des attaques par DNS rebinding. Oupsi oups !Gardez aussi en tête que c'est un outil de test et de démo et que c'est pas fait pour de la prod. Si on en croit la doc , Cloudflare ne garantit aucune disponibilité, sans oublier que chaque tunnel encaisse au max 200 requêtes en simultanné (au-delà, ça vous fera une erreur 429 ) et les Server-Sent Events ne passeront pas. Voilà, donc si vous voulez un nom fixe et du vrai trafic, il faudra plutôt créer un tunnel nommé à partir d'un vrai compte Cloudflare et d'un domaine de votre choix.
Réserver l'adresse à quelques personnes
Et maintenant, pour limiter l'accès à votre service à quelques personnes, ajoutez
--allowed-mailsuivi de l'adresse email de celui à qui vous voulez montrer votre merveilleux boulot :cloudflared tunnel --url http://localhost:8080 --allowed-mail korben@example.comL'encardré change alors de "ton" en vous annonçant que le tunnel est "protégé" par une authentification de type code à usage unique via Cloudflare Access, ainsi que la quantité d'adresses autorisées. Les adresses elles-mêmes n'apparaissent nulle part, même dans la ligne des réglages où elles sont remplacées par des astérisques, ce qui est plutôt bien vu si vous faites une démo en mode partage d'écran. Ça évite les fuites de données perso !

Avec --allowed-mail, le cadre annonce le code à usage unique et le nombre d'adresses autorisées, sans jamais les afficher
Vous pouvez ensuite répéter l'option autant de fois que nécessaire, séparer plusieurs adresses par des virgules, ou autoriser tout un domaine. Mettez simplement des guillemets autour du "joker" (c'est l'étoile) pour que votre misérable shell ne tente pas de l'interpréter comme un gros teubé :
cloudflared tunnel --url http://localhost:8080 \
 --allowed-mail korben@example.com \
 --allowed-mail bob@example.com \
 --allowed-mail '*@example.com'
Côté Wrangler, si vous bossez sur Workers, un petit
npx wrangler tunnel quick-startacceptera la même option :npx wrangler tunnel quick-start http://localhost:8080 --allowed-mail korben@example.comDe son côté, votre invité VIP n'aura alors plus qu'à ouvrir l'URL que vous lui avez donné et cloudflared renverra son browser vers login.trycloudflare.com. Il tombera alors sur une page Cloudflare Access qui lui demandera son adresse mail. Il recevra ensuite un code dans sa boîte, devra le taper, et arrivera enfin (ouf !!) sur votre merveille application probablement vibe codée (lol).
Et quelqu'un qui n'est pas sur la liste des invité ne verra quand à lui qu'une réponse de base lui expliquant qu'il peut bien aller se faire voir (et sa requête n'atteindra jamais votre application).

Ce que voit votre invité en ouvrant l'URL protégée : la page Cloudflare Access qui lui demande son adresse mail
Et votre liste d'emails, elle, n'est jamais diffusée hors de votre ordi puisque Cloudflare vérifie seulement que la personne contrôle l'adresse qu'elle a saisie. Ensuite c'est cloudflared qui compare les accès en mémoire, avec ce que vous avez tapé. Une fois entré, le visiteur gardera alors sa session jusqu'à 4 heures max.
Et si vous voulez modifier cette liste d'accès, il faudra alors arrêter le tunnel et en relancer un autre, ce qui coupera l'accès à tout le monde et vous donnera une nouvelle adresse à renvoyer. Donc soyez sûr de votre coup avant de casser la tête aux gens qui vont tester votre appli.
Sachez aussi que cette vérification ne pourra se faire qu'avec un vrai navigateur et pas des trucs du genre un webhook Stripe, un GitHub, un script en curl ou encore n'importe quel client automatique qui restera coincé devant cette page de connexion.
Pour ces cas-là précieusement, je vous recommande plustôt d'ouvrir un tunnel public le temps du test et de le couper juste après. Et si le webhook doit tourner durablement, passez sur un tunnel nommé avec Cloudflare Access, sur votre propre domaine.
Le confier à votre agent IA
Maintenant, parlons un petit peu à agents IA parce que oui... Un agent de code a besoin d'un endroit pour vous montrer ce qu'il vient de faire de beau, et Cloudflare décrit justement ce cas de figure dans son article.
Pour éviter qu'un agent IA ne diffuse publiquement ce qu'il vient de faire à la vue de tous, ce que recommande Cloudflare, c'est donc d'ajouter une ligne dans le fichier d'instructions de l'agent AGENTS.md comme ceci :
Quand tu lances un Quick Tunnel, ajoute toujours --allowed-mail moi@exemple.fr.Sauf qu'une consigne reste une consigne... C'est un prompt que l'agent peut choisir d'ignorer... Donc gardez bien en tête que ces fichiers sont traités comme du contexte et pas comme une configuration imposée.
Maintenant, si vous voulez vraiment bloquer une action, peu importe ce que décide le modèle, ce que je vous recommande d'utiliser à la place, c'est un hook "PreToolUse". Moi, j'en mets partout dans mes configs Claude Code pour plus de sécurité.
Si vous ne savez pas ce qu'est un hook, en fait c'est un petit script contenant la commande en JSON, et que Claude Code lance avant chaque commande bash. Si ce script se termine avec le code "2" l'appel est alors bloqué. Pour faire ça, il faut donc créer dans le dossier
.claude/hooks/de votre projet, le script suivant :#!/bin/bash # .claude/hooks/tunnel-protege.sh COMMAND=$(jq -r '.tool_input.command') if echo "$COMMAND" | grep -qE 'cloudflared.*tunnel.*--url|wrangler.*tunnel.*quick-start' \ && ! echo "$COMMAND" | grep -q -- '--allowed-mail'; then echo "Quick Tunnel public refusé : ajoutez --allowed-mail, ou demandez-moi d'abord." >&2 exit 2 fi exit 0Puis rendez-le exécutable avec
chmod +x, et installez jq si vous ne l'avez pas encore fait.Déclarez-le ensuite dans le
.claude/settings.jsondu projet, sur l'outil Bash comme ceci :{ "hooks": { "PreToolUse": [ { "matcher": "Bash", "hooks": [ { "type": "command", "command": "${CLAUDE_PROJECT_DIR}/.claude/hooks/tunnel-protege.sh" } ] } ] } }Maintenant, si ça vous prend trop le chaud de faire ça, sachez que j'ai fait un petit kit à télécharger ici, pour les Patreons :
Ensuite, à partir de là, un
cloudflared tunnel --urlou unwrangler tunnel quick-startlancé sans le paramètre--allowed-mailne fonctionnera pas, et l'agent recevra le message du hook qui lui dira d'ajouter l'option ou de vous demander s'il doit y avoir un contournement.Et bien sûr, un tunnel nommé lancé avec
cloudflared tunnel run, lui, passera normalement.Comme d'hab, ce genre de garde-fou a ses limites, puisqu'il ne lit que le texte de la commande et ne vérifiera pas l'adresse qui suit l'option. Il ne verra non plus les tunnels qui pourraient être lancés depuis un script ou à l'aide d'une variable d'environnement TUNNEL_URL, qui permet aussi de lancer un Quick Tunnel. Voilà, donc laissez la consigne dans AGENTS.md en plus du hook, au cas où... Les deux devraient bien se compléter.
Pour les soutiens Patreon , le kit ci-dessus reprend donc ce hook avec les consignes à coller dans AGENTS.md, dont l'exception des clients automatiques (l'agent vous demande au lieu de retirer l'option).
Il y a aussi là dedans un script qui lance le tunnel protégé et ne renvoie que son adresse. Et si vous préférez scripter ça vous-même, partez de
--output json, qui transformera chaque ligne du log en objet JSON. L'adresse sera alors accessible dans le champmessage, et vous pourrez alors l'extraire avec une expression régulière.Ah et un dernier point avant de lâcher un agent là-dessus sur le portable de votre boulot, je vous invite à lire ce que Proofpoint a documenté concernant des campagnes de malware qui s'appuient sur ce genre de tunnels gratuits. Ça explique pourquoi des outils de sécurité comme Elastic ont des règles qui repèrent cloudflared quand il est utilisé pour exposer un service local. Leur conseil c'est de bloquer les domaines de tunnel quand l'usage n'est pas autorisé, donc si vous comptez utiliser ça dans votre boite, allez voir Dieu Tout Puissant (le sysadmin grognon quoi...) pour lui demander l'autorisation. Il va pester, souffler, éventuellement vous cracher dessus puis finira probablement par accepter, donc pas d'inquiétude ^^.
Et comme la protection par mail est gratuite, au même titre que les Quick Tunnels eux-mêmes, je ne vois aucune raison valable de balancer une démo accessible sur le web sans utiliser cette authentification.
Monday 05 October 2026 - 08:51Whisky , l'interface qui permettait de lancer des jeux Windows sur un Mac sans bidouiller Wine à la main, n'est malheureusement plus maintenue. Son dépôt est archivé et son README nous prévient que n'importe quel jeu lancé via Whisky peut péter à tout moment !! Et je sais, c'est assez insupportable de vivre avec cette épée de Damoclès au-dessus de la tête.
Alors je vais un peu soulager votre stress en vous présentant Highball qui est une appli Mac libre, avec une version en ligne de commande, qui installe et règle Wine, DXMT et DXVK à votre place, puis vous branche sur Steam ou sur votre bibliothèque Epic pour lancer n'importe quel jeu Windows sur votre bon vieux Mac OS. Par contre, on est sur de la bêta++ mais c'est vraiment un bon candidat à la relève de Whisky.
Pour installer Highball ça passe soit par un .dmg ou par la commande
brew install --cask highball, ensuite vous cliquez sur "Get started" et il installera Rosetta si besoin, téléchargera le moteur et préparera un environnement Windows aux petits oignons. Au premier lancement, Steam déballera alors son gros client de 235 Mo, et sachez que sous Rosetta ça peut prendre de 15 à 25 minutes quand même ! Et ensuite, bah tout sera rassemblé dans le dossier~/Library/Application Support/Highball/. Donc si vous le supprimez, ce sera pareil qu'une désinstallation.Le gros plus de Highball c'est surtout sa base de compatibilité et pour chaque jeu, l'app vous donne le mode graphique à utiliser, et signale d'avance ceux qui embarquent un anti-triche au niveau du noyau, donc ceux qui ne tourneront pas. Voilà c'est bien de le savoir avant de télécharger quoi que ce soit et de galérer avec l'install. Foutus anti-cheats !!
Moi je l'ai connecté à mon Steam et voici ce que j'obtiens :

La bibliothèque Steam dans Highball : Portal est Vérifié, Left 4 Dead 2 et Team Fortress 2 sont Communauté, THE FINALS est Bloqué
Une fois que vous avez sélectionné votre jeu, comme ici, le Portal que j'ai installé, ça vérifie si ça peut fonctionner sur votre ordinateur. Et ensuite, Highball applique pour vous la "recette" qui va bien pour que ça tourne sans encombre sur le Mac.

La fiche de Portal : vérifié sur un M1 Pro, avec la liste des réglages que Highball applique avant le lancement
Lisez quand même bien les fiches des jeux. Parce que pour certains, vous risquez d'être surpris. Par exemple, sur Red Dead Redemption 2, c'est marqué comme jouable sur un M1 Pro mais en réalité le jeu démarre et atteint le menu, mais il n'est pas jouable de manière "confortable" sur ce Mac puisque l'image saccade, et sur 16 Go, la mémoire déborde comme quand vous mettez vos grosses fesses dans la baignoire.

J'ai lancé Portal !!!
Pour le reste, il vous faudra un Mac Apple Silicon sous macOS 14 minimum. D3DMetal, le composant d'Apple, n'est pas fourni donc faut accepter la licence du Game Porting Toolkit et il se téléchargera à part (j'avais parlé de Game Porting Toolkit 4 à sa sortie). Côté launchers, Steam et Epic passent sans souci, Rockstar et l'app EA affichent leur screen de connexion et lancent leurs jeux, mais GOG Galaxy restera malheureusement à l'état d'écran noir.
Pour ma part, j'ai lancé aussi la version remasterisée de Command & Conquer / Red Alert et ça tourne du feu de Dieu, donc je suis très content de cette install !!

Voilà les amigos, le code est sous GPL-3.0 et le projet promet qu'il n'y aura jamais d'offre payante !! Voilà, vous pouvez revendre votre licence Crossover sauf si vous avez des besoins pointus que Highball n'arrive pas à résoudre.
Monday 05 October 2026 - 07:22Mulderland , c'est le site bilingue d'un seul mec, qui signe Mulder (vous aurez la ref si vous êtes des vrais ^^), et qui conçoit et diffuse des installeurs pour remettre d'aplomb des jeux PC que vous avez déjà achetés.
Vous lancez l'un de ses exécutables sur votre dossier Steam ou GOG, et il va chercher tout seul le gros tas de correctifs et de mods qu'il faudrait sinon récupérer à la main pour avoir une version du jeu la plus actuelle et pimpée possible. Mulder propose une cinquantaine de titres de Resident Evil à Deus Ex, donc forcément vous allez y trouver votre bonheur !

Par exemple sur 007 First Light, sorti en mai, le pack permet de corriger les cinématiques en ultrawide, de supprimer les vidéos d'introduction et de poser un HUD plus immersif. Sur le Resident Evil de 1996, c'est carrément un autre chantier avec des textures retravaillées par TeamX et le Seamless HD Project , les cinématiques et l'audio en haute qualité, le patch Classic REbirth , et des traductions en option. Le pack Steam pèse quand même 3,5 Go ce qui est pas mal pour un jeu de 1996, oui...

Après ce pack-là fait plus que poser des mods par-dessus votre jeu, puisqu'il remplace les exécutables de votre version Steam par ceux de l'édition GOG, et que son utilitaire MulderConfig prend la place du lanceur CAPCOM. Et tant mieux, car c'est justement ce lanceur d'origine qui casse l'overlay Steam, et MulderConfig le répare, ainsi que le suivi du temps de jeu et le Steam Input.
Ah et il y a aussi tout ce qui faut pour obtenir le meilleur d'outils et d'OS comme diverses versions de Microsoft Office et de Windows !

Rassurez-vous, rien de tout ça n'est opaque puisque chaque pack est une recette NSIS publique visible sur GitHub , qui liste l'URL de chaque fichier avec son empreinte en clair, et les installeurs sont compilés par GitHub Actions depuis ce même dépôt. Comme ça, si une empreinte ne correspond pas au fichier téléchargé, l'installeur s'arrête immédiatement.
Voilà, après que dire... ?
Ah oui, c'est uniquement pour du Windows, et comme les installeurs sont signés avec un certificat auto-signé, Windows va râler sur un éditeur inconnu, donc pensez bien à débloquer ça dans les propriétés du binaire.
Notez que si l'envie vous prend de faire tourner Resident Evil sur Steam Deck et sous Linux, où Proton a bien progressé sur ces vieux titres d'ailleurs, le pack vous demandera Proton 9 ou supérieur ainsi que dgVoodoo2. Ensuite y'a plus qu'à coller ça dans les options de lancement du jeu et le tour est joué :
WINEDLLOVERRIDES="ddraw=n,b;dinput8=n,b;libwebp=n,b" %command%Voilà, à vous de jouer maintenant et bravo à Mulder pour le boulot !
Source : le post de DaniCorpHQ sur X
Monday 05 October 2026 - 06:09 Descendez en ville à la tombée de la nuit. Jouez avec les ombres, les réverbères et le mystère d'un passage piéton. Lancez le défi ! 🖤📸 Sunday 04 October 2026 - 06:09
 Chaque automne, je ressors mon appareil pour ces couleurs flamboyantes. Mes réglages et coins secrets, dans cet article. Saturday 03 October 2026 - 17:08
Depuis quelques semaines, il y a un peu de remue-ménage dans notre belle France grâce notamment aux lycéens et étudiants qui sont gavés de leurs conditions de merde pour étudier. Du coup, ils protestent de manière tout à fait légitime, un peu comme avant eux, les soignants, les pompiers, les agriculteurs et j'en passe... Comment leur en vouloir puisqu'à part quelques bandeurs de fascisme et autres agents du chaos à la petite semaine, y'a pas grand monde de très satisfait de ses conditions de vie et de travail en ce moment dans notre chouette pays.
Tout ce qui se passe en ce moment, me parait donc on ne peut plus "naturel", un peu comme quand on a de la fièvre à cause d'un méchant virus.
Mais trêve de blabla, cette révolte de la jeunesse en termes d'organisation est très intéressante à observer puisque les lycéens se coordonnent de manière parfaitement fluide à l'aide de groupes Snapchat / Instagram , sur des groupes WhatsApp ou encore grâce à TikTok qui sert essentiellement à faire tourner les infos. De leur côté, les gilets jaunes quant à eux appellent à manifester le 17 octobre et s'organisent essentiellement via Telegram.
Or quand on lit certains "guides du manifestant" qu'on peut trouver en ligne, ils ne conseillent pas tous la même chose niveau tech. Par exemple, le wiki d'Extinction Rebellion demande d'"éviter au maximum" de venir en manif avec son téléphone, tout comme le guide de la LDH qui recommande de le laisser chez soi ou de prendre un téléphone basique . Alors que la CGT , dans son guide écrit au contraire de "Filmer la scène" quand quelqu'un se fait interpeller, tout comme l' Union étudiante qui pousse à filmer les blocus, en floutant évidemment les personnes présentes.
C'est vrai qu'en cas d'interpellation par ceux qui redeviendront un jour, je l'espère, des "gardiens de la paix", un téléphone resté à la maison ne racontera rien à personne. Et si vous n'avez pas prévu de filmer, c'est encore la meilleure option c'est vrai. Mais si vous venez quand même avec votre smartphone en manif (Rappel : manifester est un droit et c'est légal malgré ce que laissent penser les apparences), voici les 11 trucs à installer ou à configurer avant de sortir de chez vous.
Signal
C'est LA messagerie chiffrée de bout en bout que recommandent Amnesty et l' EFF , sur iOS comme sur Android. Depuis 2024, vous pouvez même y créer un nom d'utilisateur pour ne plus distribuer votre numéro à tout le cortège, même s'il faut toujours un numéro de tel pour s'y inscrire. Par contre, inutile de rêver d'y faire migrer tout votre lycée, car un groupe Signal est plafonné à 1 000 personnes.
Attention, Signal n'est pas invisible pour autant. Dans les réquisitions qu'il publie, il n'a jamais fourni que la date de création d'un compte et sa dernière connexion (aucune IP, mais aucune demande française n'y figure non plus). Il reconnaît par contre que son "Sealed Sender" ne cache ni les horaires ni l'IP, et une étude du NDSS montre qu'un serveur qui observe ces horaires pourrait relier deux interlocuteurs en 5 messages. Et comme aucune messagerie ne protège un téléphone déverrouillé, le vrai risque en manif reste le téléphone lui-même, d'où le code long et le verrouillage express plus bas.
La durée de vie des messages éphémères
Dans Signal, les messages peuvent s'effacer tout seuls après un certain délai que vous déterminez qui peut aller jusqu'à 4 semaines. Et ce qui est cool c'est que vous pouvez fixer un délai par défaut pour toutes les nouvelles discussions plutôt que de faire ça conversation par conversation. Pour régler ça, ça se passe dans Paramètres puis Confidentialité. Signal prévient quand même que celui qui reçoit un message peut toujours en faire une capture écran avant qu'il ne disparaisse mais bon, c'est pas si mal. Pensez également à faire le ménage avant de partir de chez vous, en supprimant les conversations et en quittant vos anciens groupes.
Savoir ce que protègent WhatsApp et Telegram
Bonne nouvelle pour les groupes de lycéens, WhatsApp envoie tous ses messages, discussions de groupe comprises, avec le même protocole que Signal, si on en croit son livre blanc sorti en février 2024. Telegram par contre, c'est une autre histoire puisque seuls ses "chats secrets" sont chiffrés de bout en bout, et ils ne se font qu'entre vous et votre destinataire. Le reste est stocké sur leurs serveurs et leur politique de confidentialité prévoit que sur une décision judiciaire valide visant un suspect, Telegram peut transmettre alors votre adresse IP et votre numéro de téléphone. Donc comme canal pour passer des appels, ça passe mais pour vous organiser dans le cadre d'une manif, je vous conseille de prendre autre chose.
Une phrase de passe à la place de votre visage
Amnesty conseille un code d'au moins six chiffres minimum mais le mieux selon moi c'est de mettre sur votre tel un vrai mot de passe / phrase de passe bien long. Car votre empreinte digitale ou la reconnaissance faciale peuvent servir très facilement à déverrouiller votre téléphone de force. Ils arrivent à obtenir des choses formidables avec des clés de bras autour du cou visiblement... Et l'EFF dit pareil.

Le choix du verrouillage sur Android, à gauche, et le choix du type de code sur iPhone, à droite, jusqu'au code alphanumérique personnalisé (capture EFF, licence CC BY)
Attention quand même, ce code ne vous donne pas le droit de dire "non" puisque, de ce que j'ai compris, l'article 434-15-2 du Code pénal punit de 3 ans de prison et 270 000 € d'amende le refus de remettre "une convention secrète de déchiffrement" sur réquisition. Et la Cour de cassation a jugé le 7 novembre 2022 que le code d'un téléphone peut en être une s'il est équipé d'un moyen de "cryptologie" comme ils disent. Son guide de la LDH détaille les conditions qui doivent être remplies pour que vous soyez légalement obligé de lâcher votre mot de passe. Il faut que ce soit une vraie réquisition et pas un simple "débloque ton téléphone p'tit con" devant le lycée. Le code empêche donc qu'on ouvre votre téléphone sans rien vous demander, et pour le reste, ça se discutera avec votre avocat s'il y a garde à vue.
Le verrouillage express
Si vous conservez néanmoins le déverrouillage par empreinte au quotidien, apprenez à minima le geste qui la coupe. Sur Android , activez d'abord "Afficher l'option de blocage" dans les réglages d'affichage de l'écran de verrouillage, puis un appui simultané sur Marche et Volume-haut fera apparaître "Mode Blocage", qui désactivera le déverrouillage par empreinte ou par visage jusqu'au prochain déverrouillage avec le code.
Sur iPhone , maintenez un bouton de volume et le bouton latéral durant 2 secondes, puis relâchez, et le code redeviendra obligatoire.
Après, le mieux c'est carrément d'éteindre votre téléphone dès que vous croisez des personnes susceptibles d'abuser de leur autorité sur vous.
Le mode avion et la localisation coupés
L'EFF comme Amnesty conseillent également de passer en mode avion quand vous n'avez personne à appeler, ce qui empêche les transmissions et limite le pistage, avec en prime de la batterie économisée pour la journée. Pensez aussi à couper le Wi-Fi et le Bluetooth, ainsi que le service de localisation dans les réglages.
CoMaps, pour la carte
Une fois en mode avion, il vous faut de toute évidence une carte qui marche sans réseau. CoMaps c'est l'idéal pour ça, puisque c'est un projet communautaire né d'Organic Maps et de Maps.Me, qui cherche et calcule ses itinéraires hors ligne, avec uniquement le GPS et sans avoir recours aux données mobiles. Vous pouvez donc consulter la carte localisation coupée, et ne la rallumer que le temps de vous repérer. L'appli est gratuite, dispo sur iOS et Android, et elle assure ne collecter aucune information.
Le floutage de Signal, pour les photos
Sachez aussi que filmer reste votre droit puisque d'après le Défenseur des droits , hors des lieux privés, un policier ou un gendarme ne peut pas s'opposer à ce qu'on l'enregistre. Mais avant de publier quoi que ce soit sur les réseaux, il faut flouter ! Signal propose donc depuis 2020 un outil de floutage dans son éditeur d'images, dont le traitement se fait entièrement sur votre téléphone. Signal reconnaît toutefois qu'il ne détecte pas tous les visages à coup sûr, d'où la présence d'un outil "pinceau" pour flouter à la main ce qu'il aurait raté. Vérifiez donc bien chaque photo avant de l'envoyer dans un de vos groupes, ou passez-la dans un outil gratuit d'anonymisation comme celui dont je vous ai déjà parlé.
Des photos sans leur position GPS
Sur iPhone, au moment de partager depuis l'app Photos, touchez Options et désactivez la Localisation. La mention "Lieu non inclus" s'affichera alors. Et pour ne plus enregistrer la position du tout, ça se trouve dans les Réglages, Confidentialité et sécurité, Service de localisation, Appareil photo, puis "Jamais". Sur Android, l'app Scrambled Exif retirera les métadonnées des images que vous partagerez. Attention quand même à ne pas trop compter sur cette suppression EXIF qui parfois n'est pas exhaustive selon les applis que vous utilisez.
Et les autres messageries ?
Des lecteurs m'ont aussi parlé de SimpleX et de Session. SimpleX n'a ni numéro ni identifiant de profil, et il a été audité par Trail of Bits en 2022 et 2024. Par contre, ses serveurs par défaut sont tenus par deux opérateurs seulement, et sa politique de confidentialité admet qu'ils peuvent partager des données sur décision de justice. Les notifications Android arrivent parfois en retard, et il faut que tout votre groupe l'installe (480 000 utilisateurs par mois, d'après lui). Bref, c'est sérieux, mais pour un lycée entier, Signal reste plus réaliste.
Session, je vous le déconseille. Pas de "forward secrecy", un protocole v2 censé corriger ça mis en pause en août 2026, et un dernier audit qui date de 2021.
Cette messagerie passe de téléphone en téléphone par Bluetooth, sans compte ni numéro, et l'Inde s'en est beaucoup servie quand leur gouvernement a coupé le net il y a quelques mois. Sauf que le BISI a noté que Bitchat avait une authentification faible qui permet d'usurper un contact, et des clés qui ne changent pas à chaque message. Donc c'est pas le pied. Quant à Briar , ça ne tourne que sur Android et ne reçoit plus de vraies MàJ... Pour moi, tant que le réseau internet est dispo, Signal fait mieux que ces 2 apps.
Un stylo
Un autre truc important à avoir sur vous, c'est un stylo. En effet, le guide de la LDH conseille d'écrire le nom et le numéro de votre avocat sur votre bras, et d'apprendre par cœur les numéros à appeler, puisque votre téléphone vous sera confisqué en cas de garde à vue. La CGT précise cependant que le nom de l'avocat et son barreau sont suffisants car la police est obligée de le contacter.
Et si vous êtes mineur, la déclaration des droits du ministère de la Justice est claire comme de l'eau de roche : Vous devez être assisté d'un avocat dès le début de votre garde à vue.
Voilà, bonnes manifs à tous, ne lâchez rien et prenez soin de vous car les tirs sont souvent tendus, malheureusement !
Saturday 03 October 2026 - 16:0056k.rip est un site qui va exciter votre nostalgie d'ancien puisqu'il vous permet de simuler dans votre navigateur une connexion internet par modem de 1996. Vous arrivez sur un faux écran de BIOS, puis direct sur un bureau Windows 95 avec son bouton Démarrer, et ensuite pour aller sur le net, il faut double-cliquer sur l'icône Dial-Up Networking, exactement comme à l'époque !!
Sur cet "ordi" traîne également un fichier texte qui détaille la procédure en onze étapes, dont l'interdiction absolue de décrocher le téléphone de la cuisine, sinon ça vous déconnectera et faudra tout recommencer !! Argh, ça me rappelle de sales souvenirs ^^ !
Pour la connexion, le terminal déroulera du ATZ, ATDT 555-0156 et RINGING avant de lâcher un joyeux CONNECT 50666/ARQ avec le son de connexion dégeulasse qui va bien. Et environ 25 secondes plus tard, vous serez sur la page d'accueil de COMETLINK, un fournisseur d'accès fictif.

Le terminal de connexion
Et ensuite c'est là que le site fait son truc, puisque chaque page web que vous visitez sera chargée selon un "budget" d'octets lié au débit que vous avez choisi. Dans ma fenêtre de connexion, j'avais le choix entre un modem 28.8 et un modem 56K du coup j'ai pu revivre ce trauma de ma jeunesse ^^.

Une fois connecté, on peut donc surfer sur un web d'époque en mode simulateur et donc par exemple charger le site de Gary et ses photos de vacances qui mettent de loooongues minutes à s'afficher couche après couche (JPG tu connais...). L'expérience est vraiment réaliste. C'est juste dommage qu'on ne puisse pas aller sur le site de son choix, cela dit.

La page des photos de Gary en plein chargement
Après ouiiii, je sais les nerds, y'avait pas de modem 56K en 1996 puisque les premiers sont arrivés vers février 1997 (et la norme V.90 n'a été approuvée officiellement qu'en septembre 1998), mais c'est quand même rigolo d'aller fouiller ce tout petit internet d'époque avec une page sur la pêche, un livre d'or, des petites annonces, la météo et même un article qui explique ce qu'est internet... Il y a aussi du mail, un salon de chat, un démineur et un logiciel de dessin.
Bref, si vous n'avez pas connu cette époque bénie où les réseaux sociaux n'existaient pas et où Internet prenait son temps (et nous était facturé à la minute), bah ça vaut le coup pour l'expérience !
Source : Camille Roux sur X
-
3972All feeds
-
100Bored Panda
-
100Forum Référencement WebRankInfo
-
0Forum SEO Web master pro, référencement et création de site web
-
100Fubiz™
-
100Garance Doré
-
21IdleBlog
-
100Ma Gazette
-
81Parigot-Manchot
-
100PepSEO
-
100ploum.net
-
22PluXml
-
44Tontof
-
100Vos actualités sur internet sur Big-News
-
569 référencement efficace
-
100actualités du Net,référencement efficace sur la longue traîne
-
100geekeries
-
15Liens en dur fonds d'écran
-
4Liens en dur outils référencement
-
100Ma Petite Brocante en Ligne
-
34OkWin
-
100refOK, référencer votre site ou blog sur Internet
-
100référencer votre site ou blog sur Internet, refOK - Commentaires
-
16wallpapers free
-
-
250 humour
-
750 Le net en direct
-
100CommentCaMarche.net
-
100Francetv info - Les Titres
-
50Francheinfo
-
100La Dépêche du Midi : actualités et info en direct de la région Occitanie et des environs - ladepeche.fr
-
100Le Gorafi.fr Gorafi News NetworkLe Gorafi.fr Gorafi News Network
-
100Le Monde.fr - Actualités et Infos en France et dans le monde
-
100SecretNews
-
100Silicon
-
-
300 Référencement
-
458 les Kadors
-
100 utiles et pratiques
-
577 sites à suivre - partenaires
-